
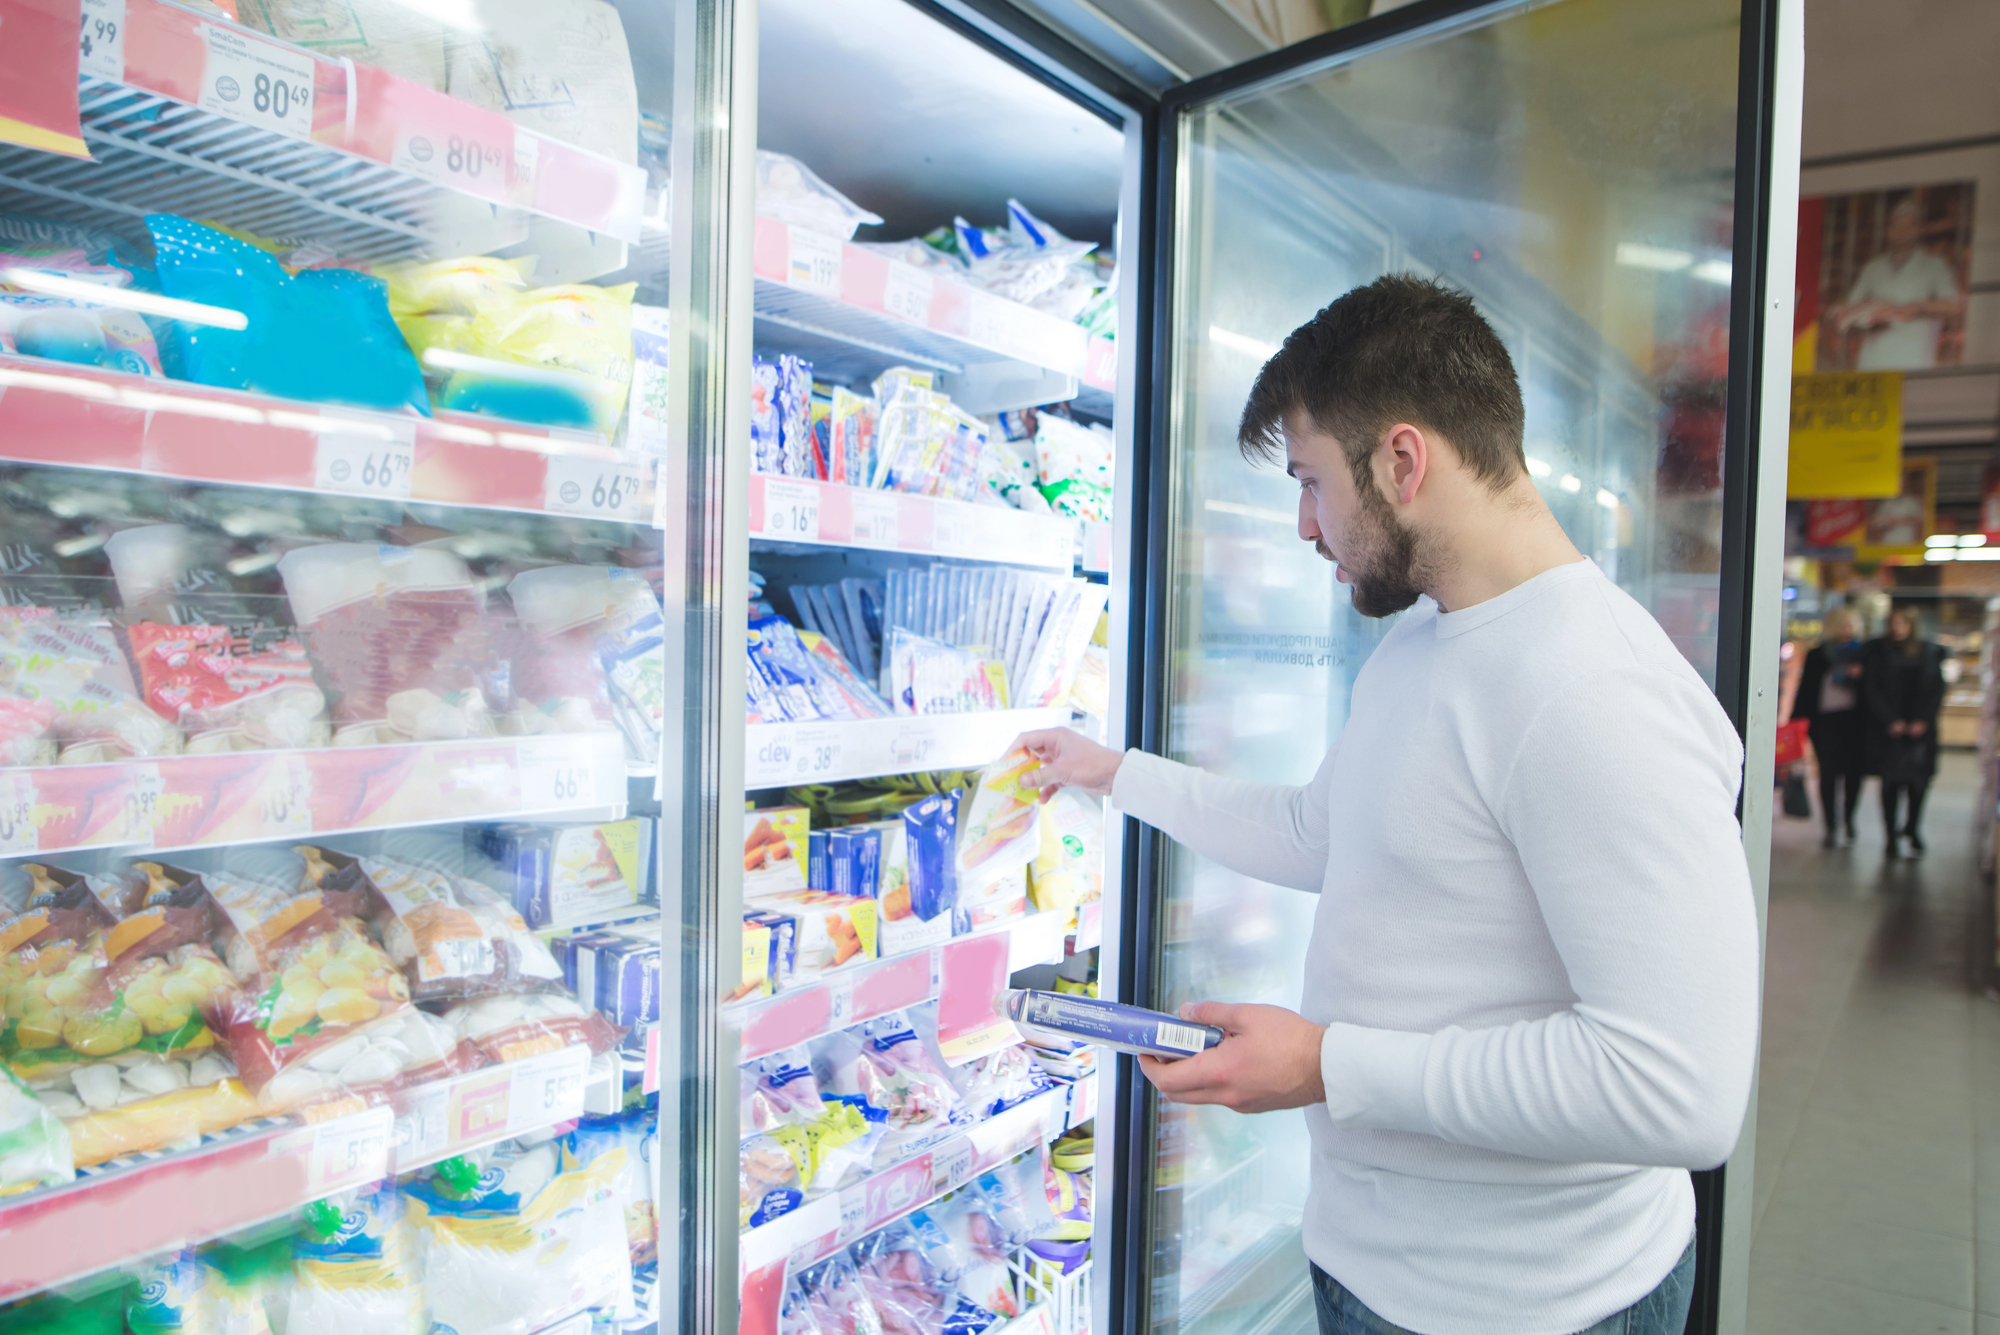
Nella notte tra l’11 e il 12 ottobre i pirati informatici violano il controllo a distanza dei frigoriferi di Intermarché, Leclerc, Système U, Carrefour e Monoprix. Nessuna richiesta di riscatto solo cibo distrutto.
Nella notte tra domenica 11 e lunedì 12 ottobre un cyberattacco ha preso di mira i frigoriferi dei supermercati francesi trasformandoli in forni. All’apertura dei negozi, il personale di centinaia di punti vendita ha trovato banchi frigo tiepidi e congelatori trasformati in stufe. I pirati erano entrati da remoto nei sistemi che regolano la temperatura degli impianti e avevano usato una funzione del tutto ordinaria, lo sbrinamento automatico. Di solito serve a sciogliere il ghiaccio che si accumula sulle serpentine e dura un paio d’ore al giorno. Gli hacker l’hanno invece attivato in modo forzato e continuo, con una temperatura impostata a 50 °C. Il risultato: carne, latticini, piatti pronti e surgelati da buttare. In alcuni casi, secondo la procura di Parigi, le apparecchiature hanno cominciato a prendere fuoco.
Il cyberattacco riguarda centinaia di negozi
Il bilancio, ancora provvisorio, è pesante. Le insegne hanno confermato all’agenzia France Presse almeno 300 punti vendita Intermarché e Netto, 80 supermercati Carrefour e una trentina di Monoprix. A questi si aggiungono 80 negozi Coopérative U su circa 2.000 e “diversi” punti vendita Leclerc. Thierry Cotillard, presidente del gruppo Les Mousquetaires (Intermarché), ha raccontato in tv che i pirati sono riusciti a mettere in sbrinamento tutti i banchi frigo e a portarli fino a 50 gradi.
Quanto costa una notte di “sbrinamento”
Un conto complessivo ancora non c’è, ma una fonte vicina al dossier parla con France Inter di perdite per diversi milioni di euro. Le stime dei singoli negozi danno l’idea della portata: due Intermarché di Haguenau, in Alsazia, calcolano 270.000 euro di merce persa. Per un solo ipermercato del gruppo U i danni potrebbero arrivare a 200.000 euro.
La porta era aperta da tempo
Gli impianti colpiti usano controller del produttore danese Danfoss, molto diffusi nella grande distribuzione europea. Secondo franceinfo, nella giornata di martedì sarebbero emersi problemi anche su apparecchi di un secondo produttore, Dixell. L’ANSSI, l’agenzia francese per la cybersicurezza attivata dal primo ministro Sébastien Lecornu, ha individuato una vulnerabilità nel software. La falla però non era un segreto. Il 18 settembre Danfoss aveva segnalato un problema che consentiva a un attaccante di leggere e modificare i parametri degli impianti. Già ad agosto i ricercatori di Claroty avevano descritto le vulnerabilità del controller AK-SM 800A, segnalando impianti raggiungibili da Internet a volte senza password. Danfoss precisa che la maggior parte delle unità colpite sono modelli vecchi, fuori produzione e senza più aggiornamenti di sicurezza dal 2021.
Chi c’è dietro?
Nessuno ha rivendicato l’attacco e nessuno ha chiesto un riscatto. La procura di Parigi ha aperto un’inchiesta, affidata all’Office anti-cybercriminalité, per individuare i responsabili e quantificare i danni. Gli esperti francesi sono cauti. Per l’hacker etico Clément “SaxX” Domingo non si tratta di criminali in cerca di soldi: restano aperte le piste di una potenza straniera, di un gruppo di hacktivisti o di semplici vandali informatici.
E in Italia?
Al momento non risultano segnalazioni di episodi analoghi nei supermercati italiani. Il caso francese pone però una domanda che riguarda anche noi: quanti banchi frigo nei nostri punti vendita sono collegati a Internet per la manutenzione a distanza, e quanti girano ancora con software non aggiornati? Il freddo è il primo presidio della sicurezza alimentare. Scoprire che può essere spento, o peggio trasformato in calore, da un computer dall’altra parte del mondo è una lezione che la distribuzione italiana farebbe bene a non ignorare.
© Riproduzione riservata. Foto: Depositphotos



giornalista redazione Il Fatto Alimentare


“quanti banchi frigo nei nostri punti vendita sono collegati a Internet per la manutenzione a distanza, e quanti girano ancora con software non aggiornati?”
Infatti, la questione mi risulta attenzionata, è in arrivo una normativa che la affronta imponendo obblighi, si chiama CRA che sta per Cyber Resilience Act.
In altre fonti che ho letto si parla di danni per decine di milioni di euro.
utile segnalazione per clienti negozi e supermercati: attenzione alle confezioni che non appaiano integre. Anni fa dopo una assai prolungata interruzione di corrente, molti prodotti posti in vendita alcuni gg successivi, presentavano incarti e custodie con difetti, avvallamenti,specialmente il burro e la pasta fresca confezionata ,condensa.
Quest’estate ho visto pallet di acque minerali e scatolame vario parcheggiati al sole fuori da un supermercato.
Si possono far cuocere gli alimenti senza disturbare i pirati informatici.
Chi controlla questi comportamenti?
Questo è vandalismo senza nessuna attenuante!
Questa informazone è di massima i portanza! I nostri supermercati in Italia dovrebbero aggiornare i loro sistemi di controllo per evitare questi disastri.
GRAZIE a IL FATTO ALIMENTARE!
La cosa ripugnante, a mio avviso, è soprattutto lo spreco di cibo causato da questi criminali!
La cosa ripugnante, a mio avviso, è soprattutto lo spreco di cibo causato da questi criminali!!
vedrai che alla fine daranno colpa alla guerra ibrida russa
ecco cosa ci aspetta nel futuro iperconnesso (anche nel presente a quanto pare). Nessuno è più sicuro, tutti siamo vulnerabili perché c’è chi si da da fare affinché la tecnica avanzi e parallelamente ci sono figuri oltremodo preparati che sfruttano a loro vantaggio questo inarrestabile avanzamento.Nel caso dei frigoriferi non credo che possano chiedere riscatti a centinaia di persone ma si tratta di un “allenamento” per affinare il sistema per poi eventualmente minacciare molto più dei frigoriferi!
Non mi sento di partecipare con gioia a questa “Vendetta” da parte di chi vuole protestare contro il corrotto governo francese. Perche’ adesso tutto il danno sara’ a carico della clientela, che tra vari piccoli prelievi di centesimi riporteranno i danni a zero. Ma non mi sento neppure di credere alla cieca la vendetta, perche’ qui si tratta di sistemi online di controllo temperature, quindi voglio porre le mie molteplici diffidenze verso chi gestisce un simile affare. Aggiungeteci pure che il sistema “e’ vecchio, non piu’ aggiornato……..” e ne esce fuori la solita sorpresa degli ovetti pasquali. Cosa ne sara’ dei prodotti scongelati, invendibili ma ancora mangiabili? Beh, non occorre fare la domanda al ministro Pincopallino: una buona parte verranno ricongelati e messi in vendita perche’ la merce non e’ stata esposta all’aria, non e’ stata toccata da insetti o mani umane, e quindi va ricongelata anche se ha subito 24 ore di scongelamento. Altri prodotti, come le verdure, una parte verra’ buttata nei bidoni (il supermercato deve dimostrare che tutto e’ stato buttato) mentre certe verdure crude le si mischieranno tra i nuovi prodotti in esposizione. La cosiddetta “Pasta fresca” verra’ venduta senza alcuna restrizione perche’ sono prodotti che si mantengono anche fuori dal frigo per un po di ore. In definitiva: la stragande dei prodotti verra’ rimessa in vendita; voi clienti non vi accorgerete di nulla perche’ tutto sara’ mescolato con i prodotti nuovi, le confezioni sono integre, sapori e odori non hanno modificato nulla perche’ il ricongelare annulla eventuali sensibilita’ . Concludo: le assicurazioni pagheranno tanti denari ai supermercati, i clienti pagheranno piccoli aumenti (invisibili), i gestori dei sistemi di raffreddamento brinderanno per i pentoloni di euro che coleranno nelle loro tasche.
Lei dipinge uno scenario da teoria del complotto che ignora i protocolli di sicurezza alimentare e i rischi legali enormi per la GDO. Nessun supermercato rimetterebbe mai in vendita cibi scongelati o deperibili rimasti a temperature elevate, rischiando sanzioni penali e cause miliardarie per tossinfezioni anche gravi, dato che tali merci vengono tracciate e smaltite come rifiuti speciali. Le compagnie assicurative pretendono inoltre perizie rigorose e verbali di distruzione prima di liquidare qualsiasi danno. Sebbene i sistemi di controllo remoti obsoleti rappresentino una vera criticità tecnologica, il commento finisce per fraintendere la realtà economica e sanitaria, scambiando un ingente danno economico e tonnellate di alimenti correttamente scartati per una presunta macchinazione ai danni dei consumatori.
Non mi rifaccio alla ormai collaudata politica dei complottisti in ogni malessere sociale. Dico solo che mi sento di essere un buon fortunato a camminare sveglio attraverso il buio che scegliamo anche in pieno giorno. Personalmente faccio la spesa alimentare tutti i giorni e, almeno una volta al mese, mi capita di fare segnalazioni ai responsabili dei vari supermercati per condizioni dei prodotti tenuti oltre il limite sanitario. Non credo sia solo una colpa della regione italiana in cui vengo a svolgere i miei impegni, sono invece certo che la cattiveria, la furbizia degli stessi supermercati sia la causa di tanti alimenti immangiabili. Gia’, immangiabili, ma non invendibili, perche’ alla fine, e dopo che qualche ingenuo cliente come me ne abbia segnalato il problema, questi signori non disdegnano a vendere . Mi e’ capitato non una sola volta… posso tranquillamente fare i nomi poiche’ per alcuni di loro ho provveduto a chiamare i colleghi finanzieri (io sono un ufficiale di Polizia). Ricordo anche la scena avvenuta in un reparto di surgelati, dove un problema di linea elettrica fece scongelare buona parte dei prodotti. L’acqua oramai si vedeva all’interno delle buste…..ma i prodotti finirono nelle celle del reparto carni, pronti per essere venduti. Quindi, poiche’ mi sono espresso solo per esperienza diretta, posso affermare la malafede di tanti, molti, dei supermercati che non nascondono il giochetto delle truffe per ricevere contributi, fidi, sostegni economici. E il discorso delle ispezioni sanitarie, quelle stringenti ispezioni per evitare danni alla salute dell’ uomo……..ci andrei molto cauto a credere che nella realta’ fosse cosi.
Questo ci fa capire quanto siamo diventati vulnerabili.
Pensate solo se non vi funzionassero più il bancomat, la carta di credito ed il cellulare, sul quale arrivano gli OTP per accedere a vari servizi (ad esempio il Fascicolo Sanitario Elettronico).
Dovrebbero addebitare i danni ai responsabili della cybersecurity, anche se ho la sensazione che verranno “girati” alla clientela. Certo è che non ci fanno una bella figura: il mio frigorifero di casa se lo vuoi spegnere o sbrinare ha un sensore che ti avvisa se ci sono prodotti nel freezer.